Anasayfa›Hizmetler›Bilgi Güvenliği ve Sağlık›ISO 27001 Ek A 8.9 Yapılandırma Yönetimi: Güvenli Kurulum Temeli Nasıl Kanıtlanır?

Sunucu ve bilgisayar güvenlik ayarları denetimde nasıl kontrol edilir?
Her cihaz tipi için onaylı bir güvenli yapılandırma standardı tanımlanır; kurulum bu standarttan yapılır, değişiklikler kayıt altına alınır ve cihazların standarda uygunluğu periyodik olarak taranır. Denetimde standardın kendisi, uygulanmış bir cihaz örneği ve sapma raporu birlikte istenir.
Bir kuruluşta yüz sunucu varsa, güvenlik seviyesi en zayıf yapılandırmaya sahip olanın seviyesidir. ISO 27001:2022 ile bağımsız bir kontrol haline gelen Ek A 8.9, bu eşitsizliği ortadan kaldırmayı hedefler: “her cihaz aynı bilinen ve onaylanmış halden başlar” ilkesi.
Kapsam donanım, yazılım, servisler ve ağ bileşenlerinin güvenlik ayarlarıdır: işletim sistemi sertleştirme parametreleri, açık portlar ve servisler, varsayılan hesaplar ve parolalar, günlük kaydı ayarları, şifreleme yapılandırması ve yönetim arayüzü erişimi. Uygulama seviyesindeki güvenlik ayarları da dahildir.
Kritik nokta, kapsamın yalnızca sunucular olmadığıdır. Ağ anahtarları, güvenlik duvarları, yazıcılar, kamera kayıt cihazları ve bulut hizmeti kiracı ayarları da bu kontrolün altındadır. Uygulamada en sık unutulan varlık grubu ağ yazıcıları ve IP kameralardır.
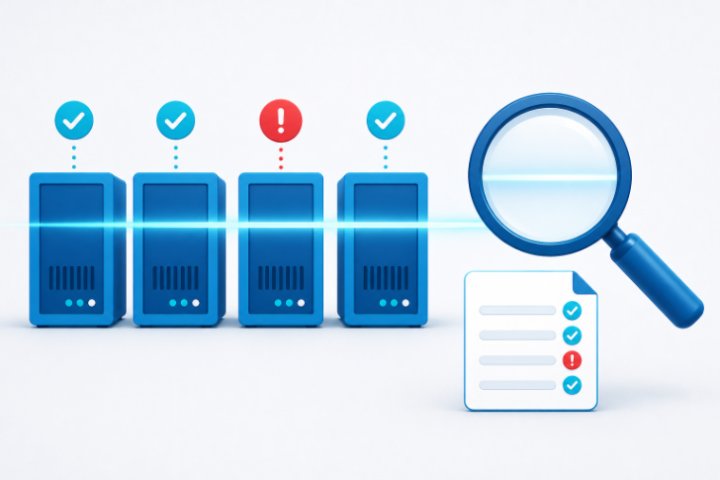
Standart, varlık tipi bazında yazılır: sunucu işletim sistemi, son kullanıcı bilgisayarı, mobil cihaz, ağ cihazı gibi. Her biri için sertleştirme maddeleri, gerekçesi ve istisna yönetimi tanımlanır. CIS Benchmark veya üretici sertleştirme kılavuzları temel alınabilir, ancak kuruluş kendi kabul ettiği seviyeyi onaylamalıdır.
Sapma tespiti otomatik tarama ile yapılır. Yapılandırma yönetim aracı, uç nokta yönetim çözümü veya zafiyet tarayıcısının uyumluluk modülü, cihazları onaylı standartla karşılaştırıp fark raporu üretir. Periyot risk seviyesine göre belirlenir; kritik sistemlerde aylık, diğerlerinde üç aylık tarama yaygın uygulamadır.
Elle kontrol küçük ortamlarda kabul edilebilir, ancak kontrol listesinin doldurulduğu tarih, cihaz listesi ve bulunan sapmalar kayıtta görünmelidir.
Değişiklik yönetimi (Ek A 8.32) bir değişikliğin nasıl onaylanıp uygulanacağını yönetir; yapılandırma yönetimi ise sistemin hangi halde olması gerektiğini tanımlar ve o halde kalmasını sağlar. Biri süreci, diğeri hedef durumu kontrol eder. Denetimde ikisinin birbirine bağlandığı nokta aranır: onaylı bir değişiklik sonrası yapılandırma temeli güncellendi mi?
Birincisi onaylı ve sürüm numaralı yapılandırma standardı; ikincisi bu standarda göre kurulmuş güncel bir cihazın ekran görüntüsü veya çıktı raporu; üçüncüsü son tarama sonucu ile açılan sapmaların kapanış kayıtları. Üçü birlikte sunulamıyorsa kontrol uygulanmış sayılmaz.
Durumunuzu birkaç dakikada konuşalım; size özel süre ve yol haritası çıkaralım.
Yılda en az bir kez ve önemli sürüm geçişlerinde. Yeni bir işletim sistemi sürümüne geçildiğinde eski standardın maddeleri geçersiz kalabilir.
Evet. Kiracı ayarları, kimlik yapılandırması, depolama erişim politikaları ve günlük kaydı ayarları kuruluşun sorumluluğundadır; sağlayıcı yalnızca altyapıdan sorumludur.
Şart değildir. On cihazın altındaki ortamlarda kontrol listesiyle elle doğrulama kabul edilebilir; önemli olan kaydın düzenli, tarihli ve izlenebilir olmasıdır.
Hayır. Varsayılan kimlik bilgileri, kabul edilebilir istisna listesine alınamayacak kadar yüksek risklidir; teknik olarak değiştirilemiyorsa cihaz ağdan izole edilmelidir.
Sapma olay değil, uygunsuzluk olarak ele alınır: risk değerlendirilir, düzeltme planlanır, kök neden yapılandırma sürecine geri beslenir ve kapanış doğrulanır.